
Comment reconnaître un e-mail de phishing : 5 vérifications essentielles
Aujourd’hui, les tentatives de phishing, aussi appelées hameçonnage, font partie des menaces informatiques les plus courantes. Elles ciblent aussi bien les particuliers que les professionnels, quel que soit leur niveau en informatique.
Ces dernières années, plusieurs organismes publics et privés ont été touchés par des fuites de données très médiatisées. Ces incidents ont montré que des informations personnelles pouvaient se retrouver entre les mains de cybercriminels. Lorsqu’un fraudeur connaît déjà votre nom, votre adresse ou votre numéro de téléphone, son message paraît souvent plus crédible.
La bonne nouvelle, c’est qu’il existe des signes simples pour identifier un e-mail frauduleux avant qu’il ne cause des dégâts. Dans cet article, vous découvrirez les 5 vérifications essentielles pour repérer un e-mail de phishing et protéger vos informations personnelles.
Qu’est-ce que le phishing (ou hameçonnage) ?
Le phishing, ou hameçonnage, est une technique utilisée par des fraudeurs pour vous inciter à communiquer des informations sensibles :
- Mot de passe ;
- Coordonnées bancaires ;
- Code de validation (SMS, e-mail ou application d’authentification) ;
- Informations personnelles.
Pour y parvenir, ils se font passer pour un organisme de confiance : banque, administration publique, service de livraison, opérateur téléphonique ou entreprise connue. Leur objectif est simple : vous pousser à agir rapidement sans prendre le temps de vérifier le message.
Le saviez-vous ?
Un e-mail de phishing peut contenir de véritables informations vous concernant. Votre nom, votre adresse ou votre numéro de téléphone peuvent parfois provenir de fuites de données antérieures. La présence d’informations personnelles dans un message ne garantit donc jamais son authenticité.
Les 5 vérifications pour reconnaître un e-mail de phishing
Avant de cliquer sur un lien ou d’ouvrir une pièce jointe, prenez quelques secondes pour effectuer les vérifications suivantes.
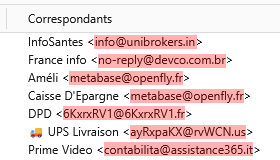
✅ 1. Vérifiez l’adresse de l’expéditeur
Un message peut sembler provenir d’une entreprise connue alors que son adresse réelle est totalement différente.
👉 Exemple suspect : support-amazon@gmail.com au lieu de : support@amazon.fr.
📌 Astuce : Passez votre souris sur l’expéditeur pour afficher l’adresse complète.
✅ 2. Méfiez-vous du ton du message
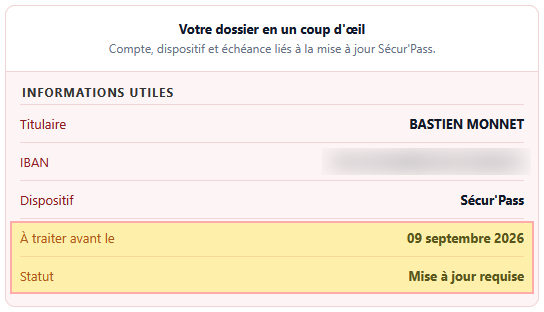
Les e-mails de phishing utilisent très souvent un sentiment d’urgence pour vous pousser à agir sans réfléchir. Cette pression psychologique est une technique classique utilisée par les fraudeurs.
👉 Exemple : « Votre compte va être bloqué dans 24 heures », « Dernière relance avant suspension », « Votre paiement a été refusé ».
📌 Astuce : Prenez quelques minutes de recul avant de cliquer ou de répondre. Un message légitime restera valable après vérification.
✅ 3. Analysez les liens avant de cliquer
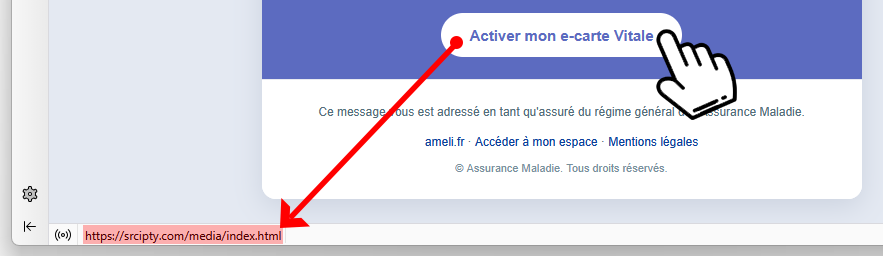
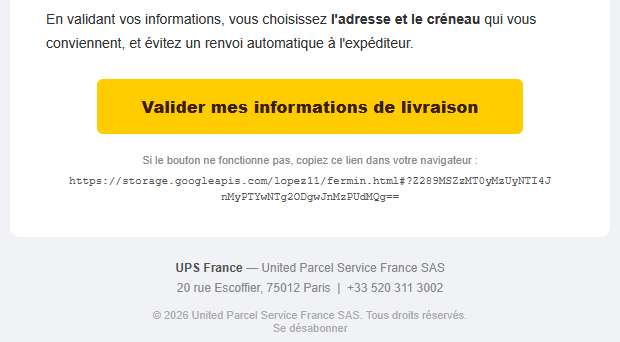
Même lorsqu’un lien semble authentique, il peut rediriger vers un faux site conçu pour voler vos informations.
👉 Exemple : le texte du lien affiche « www.amazon.fr », mais l’adresse réelle pointe vers « amazon-verification-security ».
📌 Astuce : Ouvrez directement le site officiel dans votre navigateur plutôt que d’utiliser le lien reçu par e-mail.
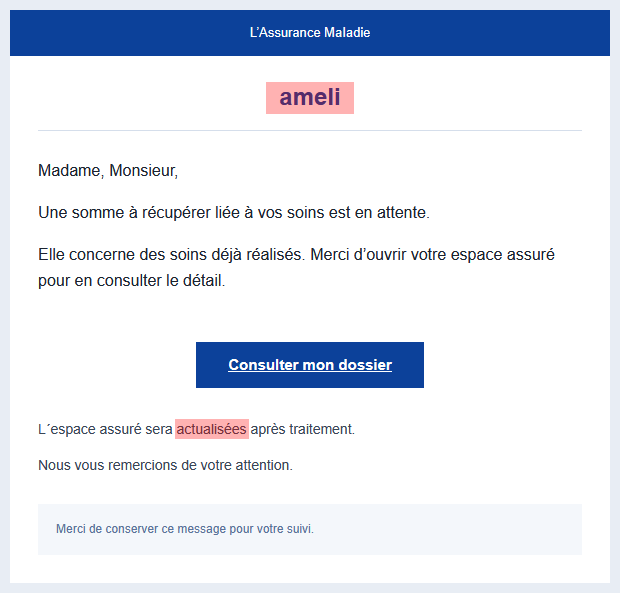
✅ 4. Repérez les fautes et les incohérences
Les messages frauduleux contiennent souvent des erreurs d’orthographe, des formulations maladroites, des incohérences dans les informations, des logos suspects ou une présentation inhabituelle du message.
Toutefois, il me faut nuancer. Les fautes restent un indice utile, mais elles ne suffisent plus à elles seules pour identifier une fraude. Avec les outils d’intelligence artificielle, certains cybercriminels sont désormais capables de rédiger des messages très convaincants.
👉 Exemple : « Veuillez vérifié votre compte immédiatement afin d’éviter sa suspension définitive. ».
📌 Astuce : Demandez l’avis d’une personne de confiance ou d’un professionnel avant d’agir.
✅ 5. Ne transmettez jamais d’informations sensibles par e-mail
Aucune organisation sérieuse ne vous demandera par e-mail votre mot de passe, votre code de validation, votre numéro de carte bancaire ou vos coordonnées bancaires complètes. Si un message vous demande ce type d’information, considérez-le comme suspect jusqu’à preuve du contraire.
👉 Exemple : « Veuillez saisir vos coordonnées bancaires pour recevoir votre remboursement ».
📌 Astuce : Contactez directement l’organisme concerné à l’aide du numéro de téléphone présent sur son site officiel.
Que faire si vous recevez un e-mail suspect ?
Si vous avez le moindre doute, suivez cette règle simple : ne cliquez pas dans le message.
Appliquez ensuite les réflexes suivants :
❌ Ne cliquez sur aucun lien ;
❌ N’ouvrez aucune pièce jointe ;
❌ Ne répondez pas au message ;
✅ Rendez-vous directement sur le site officiel concerné ;
✅ Contactez l’organisme par téléphone ;
✅ Signalez le message comme phishing ;
✅ Supprimez-le après vérification.
Fiche mémo
Vous souhaitez conserver ces conseils à portée de main ?
J’ai regroupé les cinq vérifications essentielles dans une fiche mémo synthétique que vous pouvez consulter, télécharger ou partager autour de vous.
👉 Télécharger le document « Fiche mémo – Phishing : les cinq vérifications essentielles ! »
En résumé
Pour reconnaître un e-mail de phishing :
✅ Vérifiez l’adresse de l’expéditeur ;
✅ Méfiez-vous des messages qui créent un sentiment d’urgence ;
✅ Contrôlez les liens avant de cliquer ;
✅ Repérez les incohérences et les fautes éventuelles ;
✅ Ne communiquez jamais d’informations sensibles par e-mail.
Les attaques par phishing deviennent de plus en plus crédibles. Pourtant, quelques secondes de vérification suffisent souvent pour éviter le vol de données, la compromission d’un compte ou une fraude financière.
Mon conseil : adoptez ces cinq vérifications comme un réflexe systématique avant chaque clic. Prendre quelques instants pour vérifier un e-mail est souvent plus rapide que de devoir gérer les conséquences d’une fraude.
